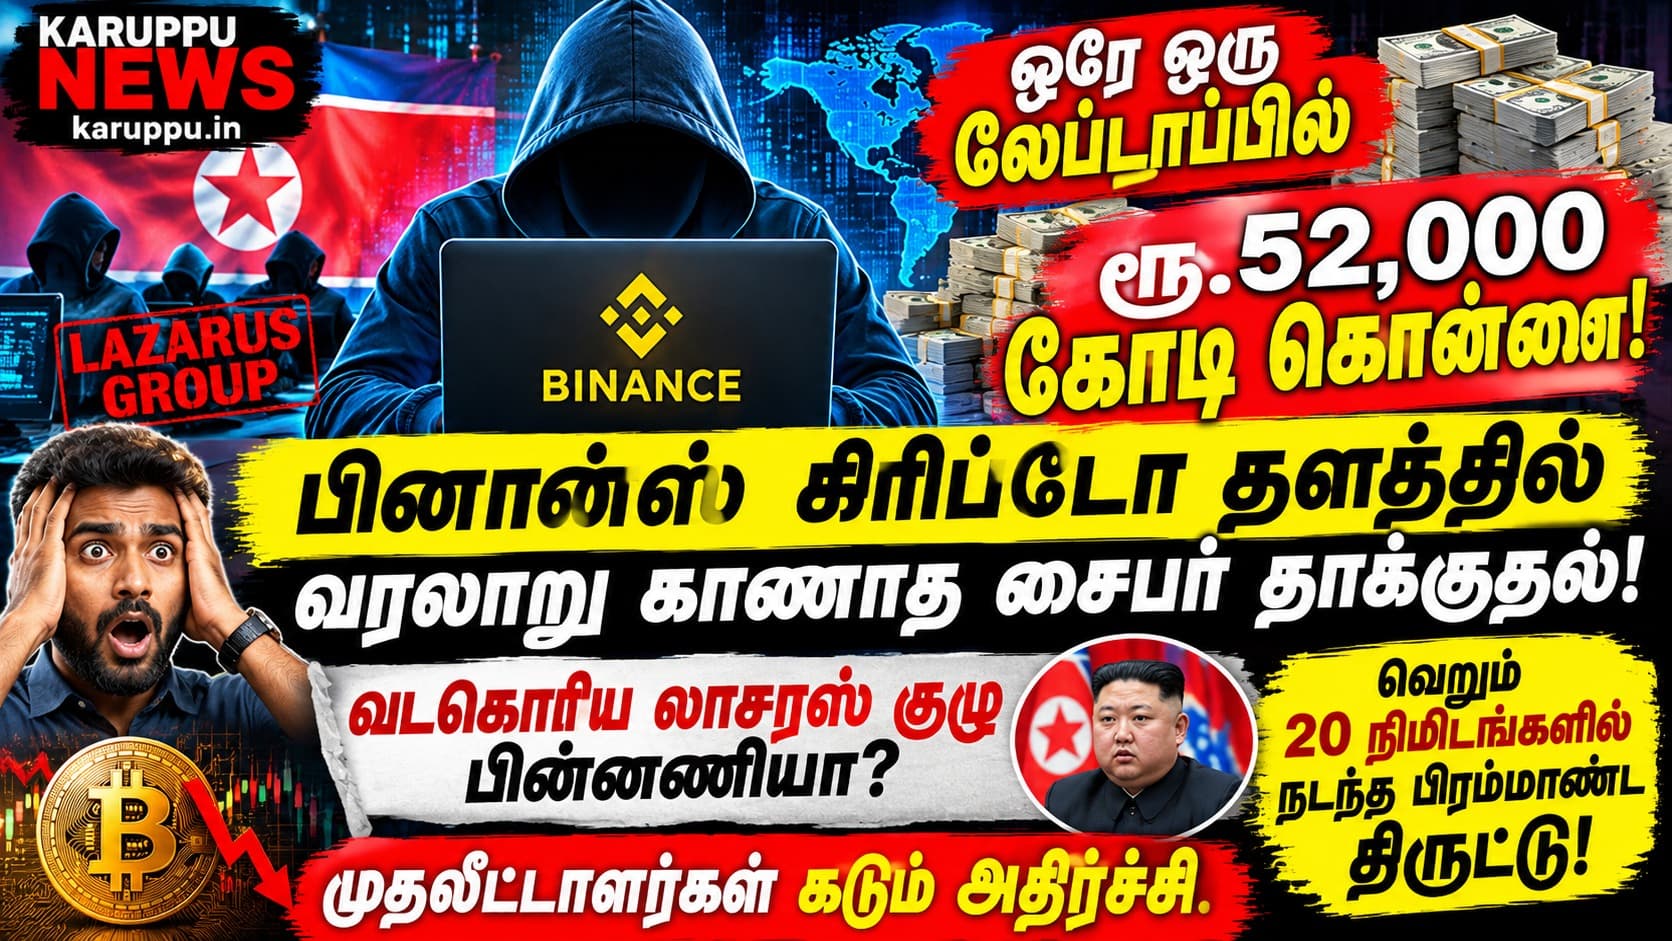
பினான்ஸ் கிரிப்டோ கொள்ளை: $6.3 பில்லியன் சைபர் தாக்குதல் விரிவான புலனாய்வு அறிக்கை
உலகளாவிய டிஜிட்டல் நிதி வரலாற்றிலேயே மிகப்பெரிய மற்றும் அதிர்ச்சிகரமான கிரிப்டோ திருட்டுச் சம்பவம் பினான்ஸ் (Binance) தளத்தில் நிகழ்ந்துள்ளது. உலகின் முன்னணி கிரிப்டோகரன்சி பரிவர்த்தனை தளமான பினான்ஸ் அமைப்பிலிருந்து வெறும் 20 நிமிடங்களில் 6.3 பில்லியன் அமெரிக்க டாலர் (இந்திய மதிப்பில் சுமார் ₹52,000 கோடி) மதிப்புள்ள கிரிப்டோ நாணயங்கள் கொள்ளையடிக்கப்பட்டுள்ளன. ஒரே ஒரு மடிக்கணினியை (Laptop) ஹேக் செய்ததன் மூலமாக நிகழ்த்தப்பட்ட இந்த பிரம்மாண்ட சைபர் தாக்குதல், சர்வதேச கிரிப்டோ சந்தையிலும் முதலீட்டாளர்கள் மத்தியிலும் பெரும் அதிர்வலைகளை ஏற்படுத்தியுள்ளது.
1. தாக்குதலின் பின்னணி மற்றும் பேரழிவு அளவீடு
கிரிப்டோகரன்சி வரலாற்றில் இதுவரை கண்டிராத மிகப்பெரிய தொகையை ஒரே சம்பவத்தில் இழந்துள்ள அமைப்பாக பினான்ஸ் மாறியுள்ளது. அக்டோபர் 29 வியாழக்கிழமை (ஜிஎம்டி நேரப்படி மாலை 4:20 மணிக்கு) பினான்ஸ் பாதுகாப்பு அமைப்பில் அவசர எச்சரிக்கை மணி (Security Alarm) ஒலித்தது.
பாதுகாப்பு கட்டுப்பாடுகளைத் தாண்டி வெறும் 20 நிமிட கால அவகாசத்திற்குள் பல்வேறு முதலீட்டாளர்களின் கணக்குகளிலிருந்தும் டோக்கன்களும் நாணயங்களும் சட்டவிரோதமாக விற்பனை செய்யப்பட்டு வெளியேற்றப்பட்டன. இந்த திருட்டின் பிரம்மாண்ட வீச்சை எதிர்கொள்ள, பினான்ஸ் நிறுவனம் உடனடியாக 100 உலகளாவிய சைபர் பாதுகாப்பு வல்லுநர்கள் மற்றும் ஹேக்கர்கள் அடங்கிய அவசரக்கால கட்டுப்பாட்டு அறையை (War Room) அமைத்து தாக்குதலை மேற்கொண்டு பரவாமல் தடுத்து நிறுத்தியது.
தாக்குதலின் முக்கிய அளவீடுகள் (Key Metrics)
அளவீட்டு காரணி | விவரங்கள் |
பாதிக்கப்பட்ட தளம் | பினான்ஸ் (Binance Crypto Exchange) |
தாக்குதல் நிகழ்ந்த நேரம் | அக்டோபர் 29, வியாழக்கிழமை (GMT மாலை 4:20) |
கொள்ளையடிக்கப்பட்ட தொகை | $6.3 பில்லியன் டாலர் (சுமார் ₹52,000 கோடி) |
செயல்பாட்டு காலம் | வெறும் 20 நிமிடங்கள் |
தாக்குதல் காரணி (Attack Vector) | பொறியாளர் ஒருவரின் மடிக்கணினி (Engineer's Laptop) |
கண்டறியப்பட்ட ஹேக்கிங் குழு | ட்ரேட் ரைட்டர் / லாசரஸ் (TradeTraitor / Lazarus Group) |
2. தாக்குதல் நடந்த விதம்: ஒரே ஒரு லேப்டாப் மூலம் நிகழ்ந்த பாதுகாப்பு மீறல்
நியூயார்க் டைம்ஸ் வெளியிட்ட புலனாய்வு அறிக்கைகள் மற்றும் பினான்ஸ் நிறுவனத்தின் முதற்கட்ட விசாரணையின் அடிப்படையில், இந்த பிரம்மாண்ட கொள்ளைக்கு பினான்ஸ் நிறுவனத்தின் மூத்த பொறியாளர் ஒருவரின் மடிக்கணினியே மூலக்காரணமாக இருந்தது தெரியவந்துள்ளது.
கிரிப்டோகரன்சி பரிவர்த்தனைகளில் பணத்தை அங்கீகரிக்க பப்ளிக் கீ (Public Key) மற்றும் பிரைவேட் கீ (Private Key) ஆகிய டிஜிட்டல் சான்றுகள் பயன்படுத்தப்படுகின்றன. ஹேக்கர்கள் அந்தப் பொறியாளரின் மடிக்கணினியைத் ஊடுருவி, கணினியில் இருந்த ரகசிய பிரைவேட் கீ சான்றுகளையும் அங்கீகார சிக்னல்களையும் (Authorization Signals) சட்டவிரோதமாகக் கைப்பற்றினர். இதன் மூலம், பினான்ஸ் அமைப்பின் முதன்மை நிதியிலிருந்து 6.3 பில்லியன் டாலர் மதிப்புள்ள டோக்கன்களை பிற வாலட்களுக்கு மாற்ற முடிந்தது.
தாக்குதல் வழிமுறை சுருக்கம்: பொறியாளர் லேப்டாப் ஊடுருவல் ➔ பிரைவேட் கீ சான்றுகள் கைப்பற்றல் ➔ அங்கீகார சிக்னல்கள் மூலம் $6.3 பில்லியன் நிதி வெளியேற்றம்
3. தாக்குதலுக்கு பின்னணியில் உள்ள அமைப்புகள்: வடகொரிய லாசரஸ் குழுவின் பங்கு
அமெரிக்க கூட்டாட்சி புலனாய்வு அமைப்பான எஃப்பிஐ (FBI) நடத்திய முதற்கட்ட விசாரணையில், இத்தாக்குதலுக்கு வடகொரிய அரசு ஆதரவு பெற்ற ட்ரேட் ரைட்டர் (TradeTraitor) என்ற ஹேக்கிங் குழுவே காரணம் என்பது தெரியவந்துள்ளது. ஹேக்கிங் உலகில் இக்குழு லாசரஸ் (Lazarus Group) என்றும் அழைக்கப்படுகிறது.
இதே லாசரஸ் குழுதான் கடந்த ஆண்டு 'பைபிட்' (Bybit) என்ற கிரிப்டோ தளத்தின் மீது தாக்குதல் நடத்தி 1.5 பில்லியன் டாலர் நிதியைக் கொள்ளையடித்திருந்தது. வடகொரிய அரசாங்கத்தின் பாதுகாப்பில் அந்நாட்டிற்குள்ளிருந்தே இக்குழு இயங்குவதால், சர்வதேச சட்ட அமலாக்க முகமைகளால் இவர்கள் மீது உடனடியாக நேரடி சட்ட நடவடிக்கைகளோ அல்லது கைது நடவடிக்கைகளோ எடுப்பது பெரும் சவாலாக உள்ளது.
4. நிதி ஈடுசெய்தல் மற்றும் பயனர்களுக்கான பாதுகாப்பு உத்திகள்
இவ்வளவு பெரிய இழப்பு ஏற்பட்ட போதிலும், பினான்ஸ் நிறுவனம் தனது வாடிக்கையாளர்களுக்கு எந்தவித நிதி இழப்பும் ஏற்படாது என்று அதிகாரப்பூர்வமாக அறிவித்துள்ளது. இழப்பீட்டை முழுமையாக நிறுவனமே ஏற்றுக்கொள்ளும் வகையில் 95% நிதியைத் தனது சொந்த அவசரக்கால இருப்புகளிலிருந்து ஈடுசெய்துள்ளது.
நிதி ஈடுசெய்தலின் கட்டமைப்பு
SAFU நிதி (Secure Asset Fund for Users): பினான்ஸ் பராமரித்து வரும் வாடிக்கையாளர் பாதுகாப்பு காப்பீட்டு நிதியிலிருந்து 50% தொகையை விடுவித்துள்ளது. (2019-ல் பினான்ஸில் 40 மில்லியன் டாலர் பிட்காயின் திருடப்பட்டபோதும் இத்தகைய நிதியே பயன்படுத்தப்பட்டது).
எதிர்கால காப்பீட்டு நிதி (Futures Insurance Fund): ஃபியூச்சர்ஸ் வர்த்தக காப்பீட்டு கணக்கிலிருந்து நிதியை ஈடுசெய்துள்ளது.
நிறுவன அவசர இருப்பு (Treasury & Emergency Reserves): நிறுவனத்தின் சொந்த கருவூல நிதியைப் பயன்படுத்தி மொத்தம் 6 பில்லியன் டாலர் இழப்பை உடனடியாகச் சமன்செய்துள்ளது.
பணம் மீட்பு பெறாவிட்டாலும், வாடிக்கையாளர் கணக்குகளில் உள்ள தொகையைப் பாதுகாப்பாக வைக்க இத்தகைய உள்நாட்டு காப்பீட்டு அமைப்புகள் பேருதவியாக அமைந்துள்ளன.
5. சந்தைப் பதற்றம் மற்றும் பணத்தைத் திரும்பப் பெறுதல் நிலவரம் (Withdrawal Panics)
தாக்குதல் நடந்த உடனேயே கூடுதல் பாதுகாப்பு நடவடிக்கைகள் காரணமாக பினான்ஸ் பணத்தை எடுக்கும் வசதியை (Withdrawals) தற்காலிகமாக நிறுத்தி வைத்தது. பின்னர் நவம்பர் 1 அன்று கட்டம்பட்டமாக வித்ட்ராயல் வசதி மீண்டும் இயல்பு நிலைக்குக் கொண்டுவரப்பட்டது.
நவம்பர் 1 காலை 6:00 மணி முதல் மதியம் 3:30 மணி வரையிலான காலத்தில் முதலீட்டாளர்களிடையே ஏற்பட்ட அச்சத்தின் காரணமாகப் பெரும் தொகையைத் திரும்பப் பெறும் போக்கு (Panic Withdrawal) நிலவியது:
திரும்பப் பெறப்பட்ட நிதி (Total Withdrawals): $4.6 பில்லியன் டாலர்
புதிதாக டெபாசிட் செய்யப்பட்ட நிதி (New Deposits): $1.01 பில்லியன் டாலர்
நிகர வெளியேற்றம் (Net Outflow): $3.64 பில்லியன் டாலர்
பினான்ஸ் நிறுவனத்தின் சந்தை நிலைத்தன்மை
அக்டோபர் 28 நிலவரப்படி, பினான்ஸ் நிர்வாகத்தின் கீழ் 171 பில்லியன் டாலர் சொத்துக்கள் உள்ளன. எனவே, வெளியேறிய $4.6 பில்லியன் என்பது நிறுவனத்தின் மொத்த சொத்து மதிப்பில் வெறும் 2% முதல் 3% மட்டுமே என்பதால், நிறுவனத்தின் செயல்பாடுகளுக்கோ அல்லது ஸ்திரத்தன்மைக்கோ எவ்வித ஆபத்தும் இல்லை என்று பினான்ஸ் தெளிவுபடுத்தியுள்ளது.
6. திருடப்பட்ட நிதியை மீட்கும் உத்திகள் மற்றும் சட்ட நடைமுறைகள்
கிரிப்டோ வரலாற்றில் இதுபோன்ற பெரிய திருட்டு சம்பவங்கள் நடக்கும் போது, நிதியை மீட்கவும் முடக்கவும் நான்கு முக்கிய வழிமுறைகள் பின்பற்றப்படுகின்றன:
பிளாக்செயின் கண்காணிப்பு மற்றும் முடக்கம் (Blockchain Tracking & Freezing): கிரிப்டோ பரிவர்த்தனைகள் அனைத்தும் பொதுப் பதிவேட்டில் (Public Ledger) பதிவாவதால், ஹேக்கர்களின் வாலட் முகவரிகளைக் கண்காணிப்பது எளிது. திருடப்பட்ட தொகையில் 60%-க்கும் அதிகமான பணத்தை பினான்ஸ் மற்றும் சர்வதேச முகமைகள் இணைந்து பல்வேறு வாலட்களில் முடக்கியுள்ளன (Freeze).
சட்ட அமலாக்க முகமைகள் மூலம் நடவடிக்கை: எஃப்பிஐ (FBI) மற்றும் இன்டர்போல் (Interpol) உதவியுடன் ஹேக்கர்களின் ஐபி முகவரிகள் மற்றும் பரிவர்த்தனையை மறைக்க உதவும் 'மிக்சர்' (Mixers) தடங்களைக் கண்டறியும் பணிகள் நடைபெறுகின்றன.
ஒயிட் ஹேட் பக் பவுண்டி பேச்சுவார்த்தை (White Hat Bug Bounty): ஹேக்கர்களுடன் நேரடியாகப் பேச்சுவார்த்தை நடத்தி, கொள்ளையடிக்கப்பட்ட $6.3 பில்லியன் தொகையில் 10% முதல் 20% வரை (சுமார் ₹5,000 கோடிக்கும் மேல்) அவர்களுக்கு வெகுமதியாக வழங்கி, எஞ்சிய 80% நிதியை சட்டப் பிரச்சனையின்றி மீட்டெடுக்கும் சமரச முயற்சிகளும் பரிசீலிக்கப்படுகின்றன.
தனியுரிமை நாணயங்கள் மற்றும் மிக்சர் அபாயங்கள்: ஹேக்கர்கள் நிதியை மொனேரோ (Monero) போன்ற பிரைவசி காயின்களாகவோ அல்லது பரவலாக்கப்பட்ட மிக்சர்களிலோ மாற்றினால் நிதியைக் கண்காணிப்பது மிகவும் கடினமாகிவிடும்.
7. கிரிப்டோ சந்தையின் அடிப்படை மற்றும் எதிர்கால பாதுகாப்பு சவால்கள்
கிரிப்டோகரன்சி என்பது மைய வங்கியோ அல்லது அரசாங்கத்தின் கட்டுப்பாடோ இல்லாத, பிளாக்செயின் மற்றும் என்கிரிப்ஷன் தொழில்நுட்பத்தில் இயங்கும் டிஜிட்டல் பணமாகும். மையப்படுத்தப்பட்ட வங்கியின் சர்வர்களுக்கு மாறாக, டிஸ்ட்ரிபியூட்டட் லெட்ஜர் (Distributed Ledger) முறையில் ஆயிரக்கணக்கான கணினிகளில் பரிவர்த்தனைகள் சரிபார்க்கப்பட்டு பதிவு செய்யப்படுகின்றன.
ஸ்பாட் ட்ரேடிங் மற்றும் ஃபியூச்சர்ஸ் ட்ரேடிங் மூலம் 24 மணி நேரமும் வாரத்தின் 7 நாட்களும் இயங்கும் இந்தச் சந்தையில், அதிக லாபத்தைப் போலவே பாதுகாப்பு அபாயங்களும் நிலவுகின்றன.
வெறும் 20 நிமிடங்களில் ஒரே ஒரு லேப்டாப்பைப் பயன்படுத்தி ₹52,000 கோடி கொள்ளையடிக்கப்பட்ட இச்சம்பவம், கிரிப்டோ தளங்களின் பிளாக்செயின் கட்டமைப்பு பாதுகாப்பானதாக இருந்தாலும், மனித தவறுகள் மற்றும் கணினி ஊடுருவல்கள் மூலம் எவ்வளவு பெரிய ஆபத்து நேரிடக்கூடும் என்பதை உலகுக்கு உணர்த்தியுள்ளது. முதலீட்டாளர்களின் அச்சம் தணியச் சிறிது காலம் எடுக்கும் என்ற போதிலும், பினான்ஸின் விரைவான நடவடிக்கை மற்றும் காப்பீட்டு ஈடுசெய்தல் நிதிச் சந்தையில் பெரிய சரிவைத் தடுத்து நிறுத்தியுள்ளது.
கேட்க வேண்டிய முக்கிய கேள்விகள்:
வெறும் 20 நிமிடங்களில் ரூ.52,000 கோடி மதிப்புள்ள நிதியை ஹேக்கர்கள் எவ்வாறு வெளியேற்றினார்கள்? இதற்கு நிறுவனத்தின் உள் அமைப்பில் யாரேனும் உதவி செய்தார்களா?
திருடப்பட்ட நிதியை மீட்க பினான்ஸ் நிறுவனம் ஹேக்கர்களுக்கு 10% முதல் 20% வரை வெகுமதி (Bounty) வழங்கப் போகிறதா?
வடகொரிய அரசு ஆதரவு பெற்ற லாசரஸ் குழுவின் மீது சர்வதேச அளவில் எவ்வாறு பொருளாதாரத் தடைகள் விதிக்கப்படும்?
இத்தகைய பாரிய சைபர் கொள்ளைகளுக்குப் பிறகும் கிரிப்டோகரன்சியில் முதலீடு செய்வது சாமானிய மக்களுக்குப் பாதுகாப்பானதா?
FOLLOW NOW
website : https://news.karuppu.in/
X (Twitter): https://x.com/karuppuTv
Facebook: https://www.facebook.com/karuppuezhutthu
Whatsapp : https://whatsapp.com/channel/0029Vb85Sj9CcW4sZ5D8qf37
#பினான்ஸ் #கிரிப்டோகொள்ளை #லாசரஸ்குழு #கருப்புநியூஸ் #BinanceHack #CryptoHeist #LazarusGroup #KaruppuNews
கருத்துகள் (0)
கலந்துரையாடலில் இணையுங்கள் — Join the discussion
கருத்து பதிவிட உள்நுழையவும் — log in